

Od hlášení incidentů k auditům zpracovatelů a umělé inteligenci
Kdo má ohlásit porušení zabezpečení osobních údajů, jak důkladně prověřovat zpracovatele a co požadovat od dodavatelů AI? Letošní Open Talks ukázaly, jak rozdílné odpovědi na tyto otázky vznikají v každodenní praxi. Debatu spojovala potřeba jasně rozdělit odpovědnost a mít k dispozici informace, podle nichž lze skutečně rozhodovat.
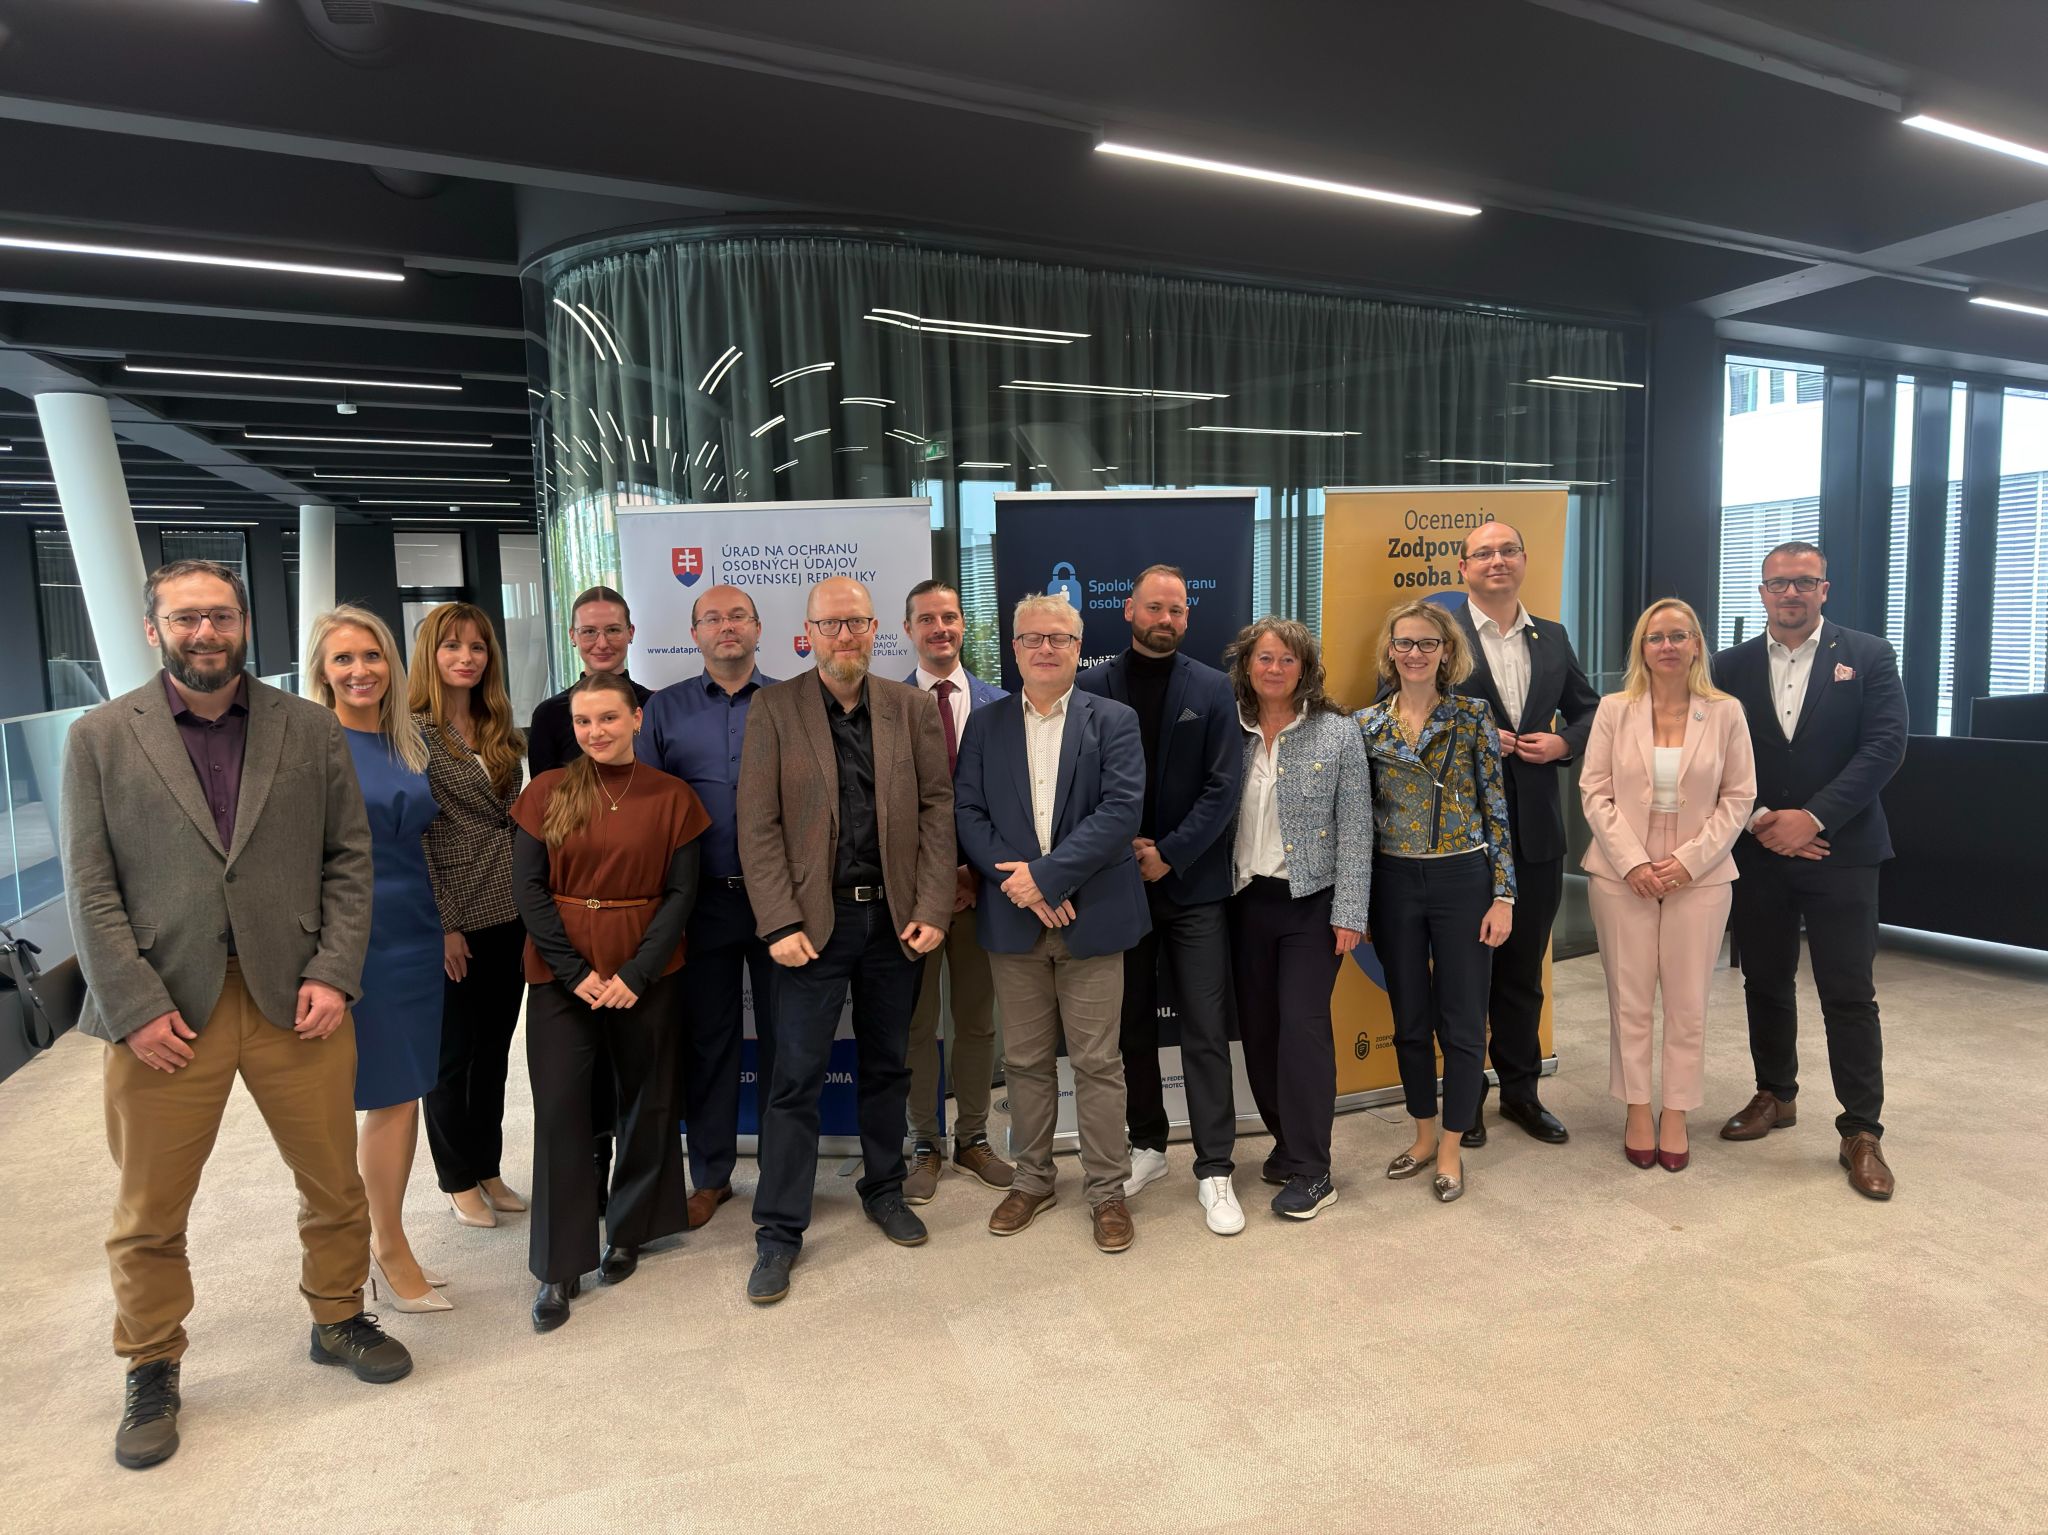
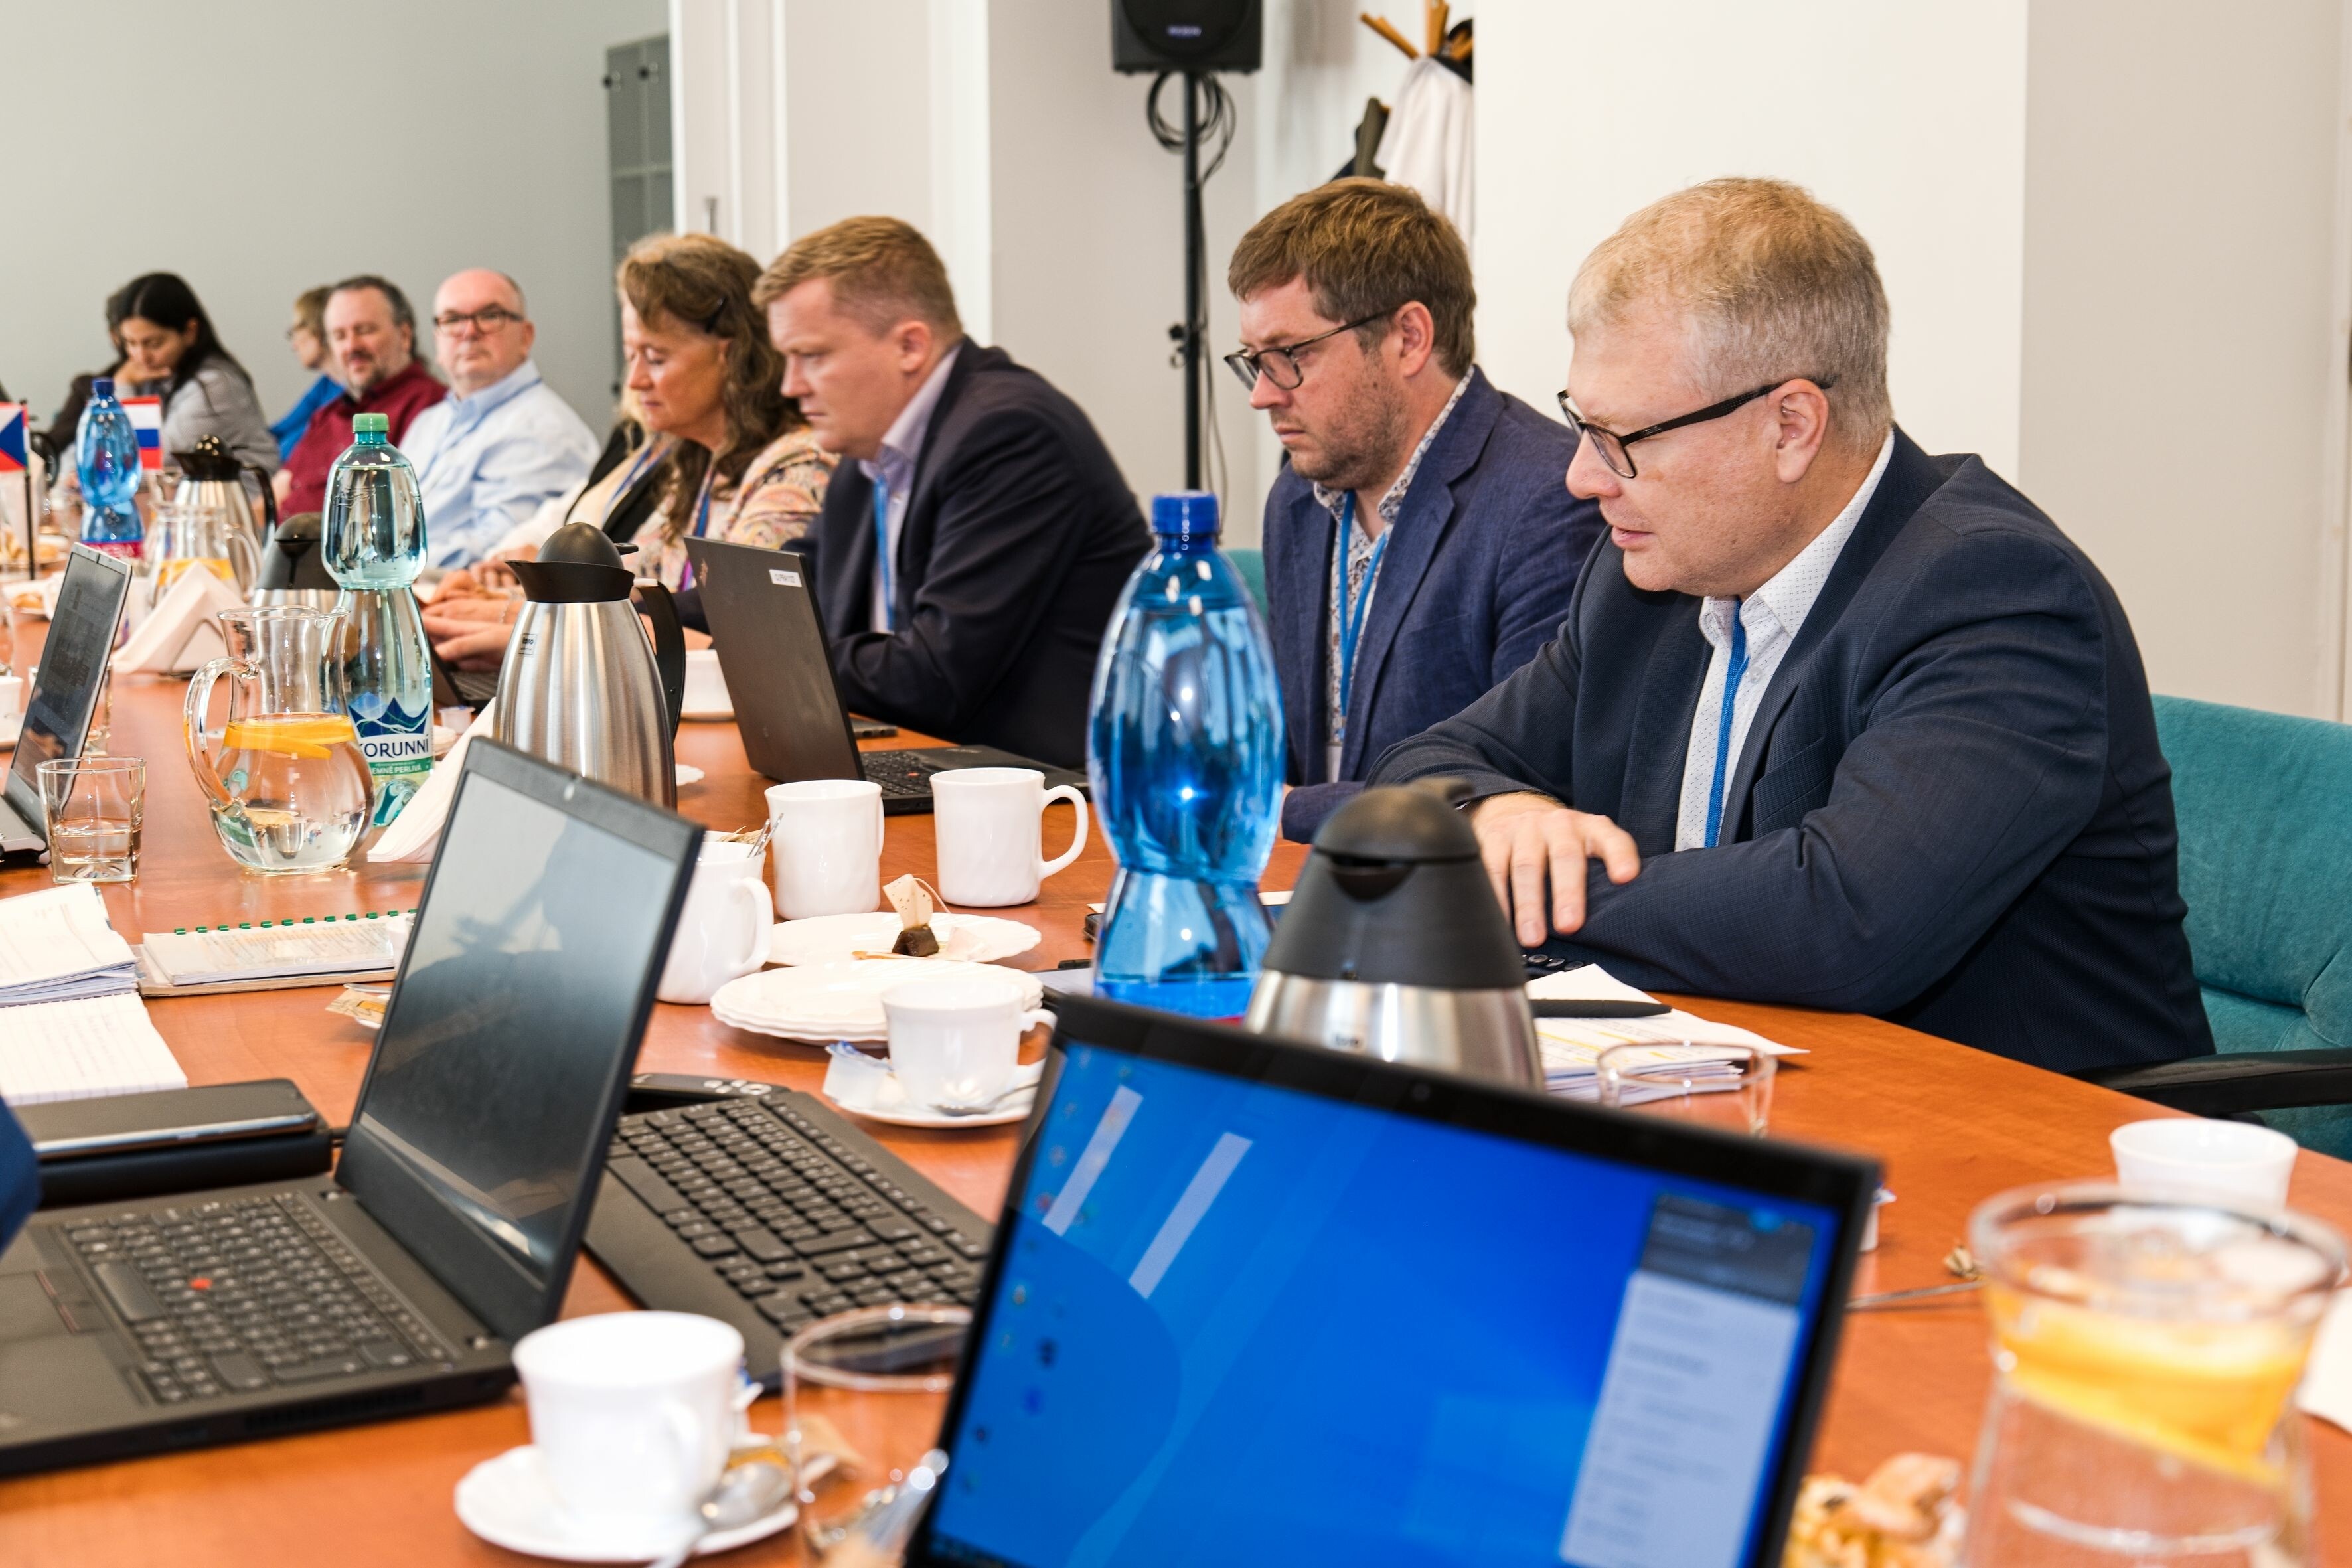
V úterý 20. 10. 2026 se pod záštitou slovenského Úradu na ochranu osobných údajov v Bratislavě uskutečnilo setkání Open Talks. Zástupci profesních asociací pověřenců a dozorových úřadů porovnávali zkušenosti z Česka, Slovenska, Polska, Maďarska a Rakouska. Témata sahala od evidence porušení zabezpečení přes kontrolu dodavatelských řetězců, aplikace tzv. domácí výjimky až po výmaz údajů z AI modelů.
Co vypovídají počty hlášených porušení
Polští kolegové představili statistické údaje z interních evidencí cca 450 organizací/firem, včetně veřejného sektoru. Přínosem bylo mj. zachycení i těch porušení zabezpečení, která nepodléhají ohlášení dozorovému úřadu. V prezentaci zazněl průměr přibližně 1,4 případu na organizaci za rok – mezi jednotlivými organizacemi však existovaly výrazné rozdíly. Přednášející zároveň upozornili, že jde o vzorek klientů zapojených do průzkumu, nikoli o reprezentativní obraz celého Polska.
Jak zaznělo v debatě, zvláště u větší organizace stojí za to ověřit, zda zaměstnanci incidenty rozpoznají, vědí, komu je oznámit, a mají možnost udělat „to“ bez obav, přičemž nízký počet evidovaných případů může vypovídat také o slabém vnitřním hlášení.
Samotný počet hlášení nevypovídá spolehlivě o úrovni ochrany údajů. Pro pověřence je užitečnější sledovat, zda se organizace o porušení včas dozví, dokáže posoudit jeho dopady a přijme odpovídající opatření.
Pověřenec při řešení incidentu
Živou debatu vyvolala otázka, zda má oznámení dozorovému úřadu podávat přímo pověřenec. Účastníci popisovali rozdílné národní přístupy i praktické překážky při zastupování správce. Podstatné je rozlišit rozhodnutí správce o klasifikaci incidentu a odbornou a komunikační úlohu pověřence. Pověřenec pomáhá vyhodnotit situaci, doporučuje postup a působí jako kontaktní místo; odpovědnost správce za splnění povinností tím nepřebírá.
Jako konkrétní zkušenost zazněl postup, v němž pověřenec společně s kolegy odpovědnými za informační bezpečnost připraví doporučení a příslušní členové vedení o dalším kroku rozhodnou v interním systému. Zůstane tak zachyceno doporučení i rozhodnutí. Pro zavedení obdobného postupu je zásadní předem určit zastupitelnost a zajistit, aby interní schvalování nezdrželo včasné ohlášení.
Na setkání se probírala také připravovaná společná šablona Evropského sboru pro ochranu osobních údajů pro ohlašování datových incidentů. Účastníci oceňovali možnost sjednotit postup napříč Evropou, zazněla však i obava z administrativní složitosti při souběhu více ohlašovacích povinností, především dle směrnice NIS 2 a nařízení CRA.
Audity zpracovatelů potřebují jasný cíl
Maďarští kolegové představili výsledky průzkumu auditů prováděných správci. Formalizovaná kritéria pro prověřování zpracovatelů podle prezentace používala jen čtvrtina respondentů a pravidelné audity uvádělo 22,5 procenta. Výsledky této sondy však nelze vztahovat na všechny maďarské správce, dobře však výsledky průzkumu posloužily jako podnět k debatě o časových možnostech, nákladech a chybějícím rozdělení úkolů při prováděných auditech.
Diskuse se opakovaně vracela k dotazníkovým kontrolám. Prostřednictvím dotazníku lze získat základní informace, jeho hodnota ale závisí na obsahu odpovědí a možnosti ověření. Podobně je třeba vnímat certifikace a nezávislé auditní zprávy. Samotná existence certifikátu neodpoví na všechny otázky kolem konkrétního zpracování.
V diskusi nezapadlo ani stanovisko EDPB 22/2024, které zdůrazňuje, že správce má mít průběžně dostupné informace o identitě všech zpracovatelů a dalších zpracovatelů. Ověření jejich dostatečných záruk je povinností, jeho hloubka se však odvíjí od mnoha okolností. Správce musí umět vysvětlit, proč jsou získané podklady pro dané zpracování dostatečné a automaticky mu neplyne povinnost osobně navštívit každého pod-zpracovatele.
V debatě mj. zaznělo i připomenutí, že audit ochrany údajů má širší záběr než kontrola kybernetické bezpečnosti. Potřebujeme vědět, jak dodavatel pomáhá vyřizovat žádosti lidí, zda dodržuje pokyny správce a zda údaje nepoužívá pro vlastní účely.
U AI začíná prověřování u dodavatele
Závěrečná diskuse o umělé inteligenci na téma dodavatelů přímo navázala. Předmětem debaty byl mj. přeprodej atraktivního a cenově dostupného AI produktu, u něhož dle slov řečníka prodejce nedokázal vysvětlit, kdo službu ve skutečnosti poskytuje a jak zpracovává údaje.
Z hlediska praxe je však velmi důležité zjišťovat také dobu uchování zadání a výstupů AI, přístup pracovníků technické podpory, další příjemce a postup při uplatnění práv. Placená licence sama soulad s GDPR nedokládá. U evropského umístění služby je třeba ověřit i případné zpřístupňování údajů mimo Evropský hospodářský prostor. Rozhodující je celý způsob použití a zpracování, nikoli jednotlivá vlastnost produktu.
Výmaz vyžaduje znalost konkrétního systému
Výrazné názorové rozdíly se objevily u otázky, jak u složitých AI systémů zajistit práva dotčených lidí. Část diskutujících spojovala řešení se změnou GDPR, jiní viděli prostor v jeho výkladu. Zaznívaly obavy z praktické proveditelnosti výmazu osobních údajů i z toho, zda výstupní filtry dokážou dostatečně rozlišovat mezi lidmi se stejným jménem.
Při posuzování konkrétní žádosti o uplatnění práv je třeba zjistit, zda se údaj nachází v uložené konverzaci, trénovacích datech, připojené znalostní bázi nebo v samotném modelu. Francouzský dozorový úřad (CNIL) tyto vrstvy rozlišuje. Připouští také, že za určitých podmínek mohou při nepřiměřenosti přetrénování pomoci dostatečně účinné a odolné výstupní filtry, ačkoli informaci uvnitř modelu nemažou. Jejich účinnost musí být doložena; nejde o obecnou výjimku z práv dotčených osob.
Ani stanovisko EDPB 28/2024 nevychází z plošné neslučitelnosti AI s GDPR. Anonymitu modelu vyžaduje posuzovat individuálně a připouští využití oprávněného zájmu při splnění příslušných podmínek. Samotná veřejná dostupnost údajů však automatické oprávnění k jejich tréninkovému využití nevytváří.
A co na závěr?
Za český Spolek vystoupili v rámci Open Talks Vladan Rámiš a Martin Cach s prezentací věnovanou tzv. domácí výjimce. Na konkrétních příkladech z rozhodovací praxe soudů ukázali, jak tuto výjimku vykládají některé dozorové úřady a soudy a jaké zásadní otázky její aplikace v praxi otevírá. Tomuto tématu chceme věnovat samostatný webinář v rámci našeho spolku, proto si podrobnější rozbor i další zajímavé příklady zatím necháme na tuto – online – příležitost.
Bratislavská debata nabídla konkrétní podněty pro revizi vlastní praxe: prověřit cestu interního hlášení incidentu, určit odpovědnost za kontrolu zpracovatelů a u používaných AI služeb doplnit chybějící informace o zpracování. Přínos Open Talks spočívá právě v možnosti tyto postupy porovnat se zkušenostmi kolegů i dozorových úřadů a pojmenovat místa, kde by společná metodologie a přístup k aplikaci některých pravidel výrazně pomohla. Jsme rádi, že se pravidelně můžeme těchto debat účastnit. Těšíme se na další ročník, který se uskuteční v Maďarsku.

Spolek pro ochranu osobních údajů sdružuje pověřence pro ochranu osobních údajů a další profesionály zabývajících se zpracováním a ochranou osobních údajů v soukromém sektoru, samosprávě a veřejné správě.
Sdružujeme pověřence a další profesionály zabývajících se zpracováním a ochranou osobních údajů